Mesmo sem desenvolver tecnologia, aplica-se o AI Act para empresas. Exemplos disso são quando uma equipa utiliza inteligência artificial para escrever e-mails, resumir reuniões, criar imagens ou o software de gestão inclui novas funcionalidades inteligentes e o website tem um chatbot.
O Regulamento Europeu da Inteligência Artificial não pretende impedir a utilização de IA, mas sim, garantir que esta tecnologia é desenvolvida e utilizada de forma segura, transparente e que respeita os direitos fundamentais. Para uma PME, o primeiro passo é simples, é perceber onde utiliza IA, para quê, que dados são partilhados e com que impacto.
Ao longo deste guia, encontrará documentos práticos disponíveis para download, incluindo um modelo de inventário de ferramentas de IA e uma política interna de utilização de IA, que poderá adaptar à realidade da sua empresa.
O que é o AI Act
AI Act, no fundo, é o nome pelo qual ficou conhecido o Regulamento (UE) 2024/1689, que estabelece as regras para o desenvolvimento, disponibilização e utilização de sistemas de inteligência artificial na União Europeia. O regulamento segue uma abordagem baseada no risco: quanto maior for o potencial impacto sobre a segurança, a saúde ou os direitos fundamentais, mais exigentes são as obrigações. A classificação do risco não depende apenas da tecnologia, depende sobretudo da finalidade e do contexto em que a IA é utilizada.
O AI Act aplica regras diferentes consoante o papel da empresa e o risco associado à utilização da inteligência artificial. Para a maioria das PME que usa ferramentas comuns de produtividade, marketing ou apoio à gestão, as prioridades são inventariar as soluções, formar as pessoas, proteger os dados, assegurar revisão humana e cumprir as obrigações de transparência aplicáveis.
Por exemplo, uma ferramenta que sugere assuntos para uma campanha de e-mail não apresenta o mesmo risco que um sistema usado para selecionar candidatos, avaliar o acesso a crédito ou apoiar uma decisão médica. É por isso que a mesma tecnologia de base pode ficar sujeita a regras diferentes consoante a aplicação concreta.
O AI Act é diretamente aplicável nos Estados-Membros da Comunidade Europeia. Isto significa que não precisa de ser transposto para a legislação portuguesa para produzir efeitos, embora cada país tenha de definir autoridades competentes, articulação setorial e regras nacionais de execução.
Como se aplica o AI Act para Empresas
Pode aplicar-se, mesmo que a empresa não desenvolva inteligência artificial. O regulamento abrange diferentes intervenientes ao longo da cadeia de valor.
Fornecedor de um sistema de IA
É a entidade que desenvolve um sistema de IA, ou que é responsável pelo seu desenvolvimento, e o disponibiliza no mercado em seu nome ou sob a sua marca. Por isso, uma empresa pode assumir este papel sem se considerar uma empresa tecnológica.
Responsável pela implementação ou utilização
É a entidade que utiliza um sistema de IA no exercício de uma atividade profissional. É também frequente encontrar a designação inglesa deployer.
É neste papel que se enquadra a maioria das PME. Exemplos de utilização incluem utilizar um assistente de IA, um chatbot, uma ferramenta de análise, uma funcionalidade inteligente num ERP ou CRM ou um sistema de apoio ao recrutamento.
Importador, distribuidor ou fabricante de um produto
O regulamento também estabelece responsabilidades para as empresas que introduzem sistemas de IA na produção ou distribuição dos seus produtos.
O papel da empresa deve ser avaliado antes de definir as obrigações. Utilizar uma aplicação não tem as mesmas responsabilidades que desenvolver, modificar ou vender essa aplicação.
Os níveis de risco previstos no AI Act
O AI Act organiza as utilizações de inteligência artificial em diferentes níveis. Esta classificação ajuda a perceber a profundidade das medidas necessárias.
Risco inaceitável: utilizações proibidas
Algumas práticas são consideradas incompatíveis com os valores e direitos fundamentais da União Europeia e, por isso, são proibidas.
Entre os exemplos encontram-se determinadas formas de manipulação prejudicial, exploração de vulnerabilidades, classificação social, criação indiscriminada de bases de reconhecimento facial a partir de imagens recolhidas da internet ou videovigilância e certos usos de reconhecimento de emoções e identificação biométrica.
O enquadramento contém condições e exceções específicas. Quando uma utilização se aproxima destas áreas, a empresa não deve fazer uma interpretação informal: deve procurar avaliação jurídica especializada.
Alto risco: impacto relevante sobre pessoas
Os sistemas de alto risco são aqueles que podem afetar significativamente a segurança, a saúde, o acesso a oportunidades ou os direitos fundamentais.
Podem incluir sistemas utilizados em:
- recrutamento, seleção e avaliação de trabalhadores;
- educação e acesso a formação;
- avaliação de crédito e determinados seguros;
- acesso a serviços essenciais;
- infraestruturas críticas;
- saúde e dispositivos médicos;
- aplicação da lei, migração e justiça;
- componentes de segurança de determinados produtos regulamentados.
As obrigações aplicáveis aos fornecedores podem abranger gestão de risco, qualidade dos dados, documentação, registos, supervisão humana, precisão, robustez, cibersegurança e avaliação da conformidade. Os responsáveis pela utilização também podem ter deveres de monitorização, supervisão humana, informação e conservação de registos.
Risco de transparência
Determinados sistemas não são proibidos nem classificados como alto risco, mas exigem transparência. É o caso de algumas interações com chatbots e da criação ou manipulação de conteúdos que possam ser confundidos com algo autêntico.
As pessoas devem, em determinadas situações, saber que estão a interagir com uma IA ou que um conteúdo foi criado ou alterado artificialmente.
Risco mínimo ou reduzido
Grande parte das ferramentas utilizadas em produtividade, apoio à escrita, organização de informação ou geração de ideias situa-se nesta categoria, desde que não seja aplicada a decisões sensíveis.
Isto não significa ausência total de responsabilidade. Continuam a ser relevantes a proteção de dados, a confidencialidade, os direitos de autor, a segurança, a exatidão da informação e a supervisão humana.
As datas de implementação das regras do AI Act para empresas
O regulamento tem um calendário faseado. Em julho de 2026, foi introduzida uma revisão no âmbito do pacote europeu de simplificação legislativa conhecido como o AI Omnibus. À data de atualização deste guia, o calendário essencial é o seguinte:
|
Data |
O que muda |
|
1 de agosto de 2024 |
Entrada em vigor do AI Act. |
|
2 de fevereiro de 2025 |
Aplicação das disposições gerais, das principais práticas proibidas e da obrigação de promover literacia em IA. |
|
2 de agosto de 2025 |
Aplicação das regras de governação e das obrigações relativas a modelos de IA de finalidade geral. |
|
27 de julho de 2026 |
Entrada em vigor do AI Omnibus, com simplificações e novos prazos. |
|
2 de agosto de 2026 |
Início da fiscalização de várias regras e aplicação das obrigações de transparência do artigo 50.º. |
|
2 de dezembro de 2026 |
Aplicação de novas proibições introduzidas pelo AI Omnibus e fim de um período transitório para certas obrigações técnicas de marcação de conteúdos sintéticos. |
|
2 de dezembro de 2027 |
Aplicação das regras de alto risco em áreas como emprego, educação, crédito, serviços essenciais, biometria e infraestruturas críticas. |
|
2 de agosto de 2028 |
Aplicação das regras aos sistemas de alto risco integrados em determinados produtos regulamentados, como dispositivos médicos, máquinas ou outros equipamentos abrangidos por legislação europeia específica. |
O adiamento de algumas regras de alto risco não significa que as empresas devam esperar, uma vez que mapear sistemas, definir responsáveis, rever fornecedores e preparar a documentação exige tempo.
O que deve uma PME fazer para cumprir o AI Act
Para uma PME que usa ferramentas comuns, o processo pode começar de forma simples progressiva.
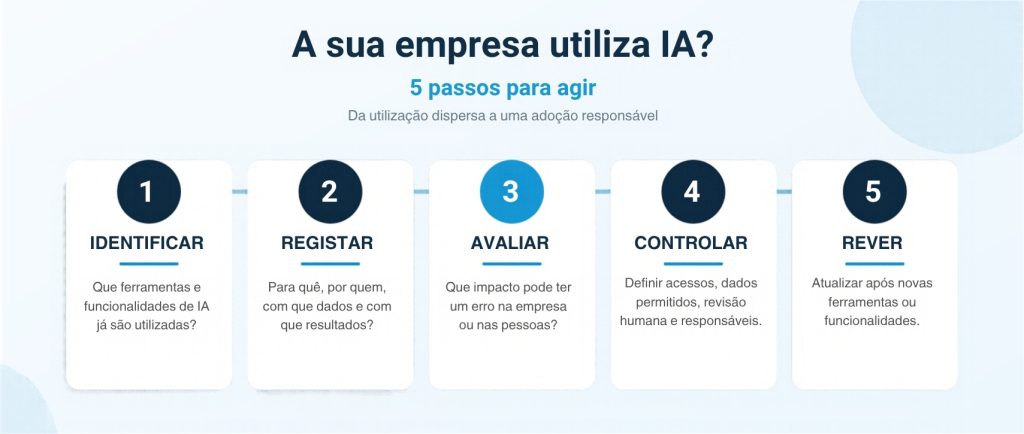
1. Criar um inventário das ferramentas de IA
Identifique as aplicações de IA utilizadas pela empresa, incluindo funcionalidades incorporadas em plataformas que já existiam. O ERP, o CRM, o software de recursos humanos, as ferramentas de marketing e as aplicações de produtividade podem ter começado a utilizar IA através de uma atualização.
Registe, pelo menos:
- nome da ferramenta e fornecedor;
- finalidade da utilização;
- departamentos e pessoas que a utilizam;
- dados introduzidos ou consultados;
- tipos de resultados produzidos;
- existência de revisão humana;
- impacto potencial sobre clientes, trabalhadores ou outras pessoas;
- responsável interno pela utilização.
O objetivo não é criar um inventário perfeito à primeira tentativa. É tornar visível uma utilização que muitas vezes já acontece sem coordenação.
Boas Práticas:
- Registe a ferramenta antes ou no início da utilização profissional.
- Atualize a linha quando mudar a finalidade, os dados, os utilizadores ou o funcionamento da solução.
- Reveja com maior atenção as utilizações que influenciam decisões sobre pessoas.
- Mantenha o inventário acessível às áreas responsáveis por tecnologia, segurança, proteção de dados e gestão.
Modelo gratuito: inventário de ferramentas de IA
Não sabe por onde começar?
Preparámos um modelo em Excel para registar as ferramentas e funcionalidades de inteligência artificial utilizadas na empresa, identificar os dados tratados e definir responsáveis pela sua utilização.
Botão: Descarregar modelo em Excel
Nota por baixo do botão:
Ficheiro Excel editável · Inclui exemplo de preenchimento e instruções
Visualmente, usaria um contentor com fundo azul muito claro, um pequeno ícone de Excel ou download, o texto à esquerda e o botão à direita. Em mobile, os elementos devem passar para uma disposição vertical
2. Classificar a finalidade e o risco
Avalie o que cada sistema faz na prática. Uma ferramenta pode ter várias funcionalidades, mas apenas algumas são utilizadas pela empresa.
Pergunte se o sistema:
- influencia uma decisão sobre uma pessoa;
- é utilizado em recrutamento, crédito, saúde, educação ou acesso a serviços;
- interage diretamente com clientes ou utilizadores;
- produz imagens, áudio, vídeo ou texto sintético;
- trata dados pessoais ou informação confidencial;
- funciona sem validação humana antes de produzir efeitos.
Se existir impacto significativo sobre pessoas, a classificação deve ser confirmada com apoio jurídico, de proteção de dados ou de compliance.
3. Definir uma política interna de utilização
Uma política de IA deve explicar, de forma compreensível, o que é permitido, condicionado ou proibido dentro da empresa.
Para a maioria das PME, sugere-se uma reunião entre direção, tecnologia, recursos humanos, marketing e responsável pela proteção de dados. O objetivo é construir uma primeira lista de utilizações de IA e separar três situações:
- Utilizações correntes, que precisam de regras simples, formação e revisão humana.
- Utilizações com dados pessoais, confidenciais ou interação com o público, que exigem controlos adicionais.
- Utilizações que afetam decisões sobre pessoas, que devem ser analisadas por especialistas antes de avançar.
A classificação jurídica e a validação da conformidade devem ser asseguradas por profissionais de direito ou proteção de dados quando a utilização o justificar.
Pode estabelecer regras como:
- não introduzir dados pessoais ou confidenciais sem autorização;
- utilizar apenas ferramentas aprovadas;
- confirmar factos, números e fontes;
- rever conteúdos antes da publicação ou utilização;
- não delegar decisões sensíveis exclusivamente na IA;
- identificar os casos em que é necessário informar o público;
- comunicar erros, resultados discriminatórios ou utilizações não previstas.
Uma página clara, conhecida pela equipa e atualizada regularmente pode ser mais útil do que um documento extenso que ninguém consulta.
Modelo de política interna de aplicação do IA ACT para empresas
Texto: Descarregue um documento editável para definir regras de utilização de inteligência artificial na sua empresa.
Botão: Descarregar modelo em Word
Nota: Modelo genérico sujeito a adaptação e validação jurídica. Não recomendado, sem análise especializada, para utilização de IA em recrutamento, seleção ou gestão de trabalhadores.
4. Promover a literacia em inteligência artificial
Desde 2 de fevereiro de 2025, fornecedores e responsáveis pela utilização de sistemas de IA devem tomar medidas para assegurar, na medida adequada, um nível suficiente de literacia em IA entre as pessoas que trabalham com esses sistemas.
O AI Act não impõe um curso único, um número obrigatório de horas ou uma certificação específica. A capacitação deve ser adaptada:
- às ferramentas utilizadas;
- às funções dos colaboradores;
- aos conhecimentos existentes;
- aos dados tratados;
- aos riscos para clientes, trabalhadores e outras pessoas.
Uma equipa que utiliza IA para gerar rascunhos não precisa da mesma preparação que profissionais que configuram um sistema de recrutamento. Em ambos os casos, a empresa deve conseguir demonstrar as medidas adotadas, mantendo registos dos conteúdos, participantes e datas.
A formação deve abranger mais do que a criação de bons prompts. Deve incluir limitações da IA, proteção de dados, confidencialidade, verificação de resultados, direitos de autor, segurança e transparência.
5. Manter supervisão humana real
Revisão humana não significa apenas carregar num botão de aprovação. A pessoa responsável deve ter conhecimentos, tempo e autoridade para questionar o resultado, corrigir erros e impedir a sua utilização.
A empresa continua responsável pela decisão final, mesmo quando utiliza uma ferramenta fornecida por terceiros.
6. Rever fornecedores e contratos
Antes de adotar uma ferramenta, confirme que informação o fornecedor disponibiliza sobre o sistema, a finalidade, a segurança, a utilização dos dados e as obrigações que assume.
Questões úteis incluem:
- Os dados introduzidos são utilizados para treinar modelos?
- Onde são tratados e guardados?
- É possível limitar acessos e apagar informação?
- Que documentação e instruções são disponibilizadas?
- Como são comunicadas alterações ao funcionamento do sistema?
- Existem mecanismos para registar atividade ou investigar incidentes?
- O fornecedor identifica as responsabilidades da empresa utilizadora?
A conformidade do fornecedor é importante, mas não torna automaticamente correta a utilização feita pela empresa.
Informar o seu público de que foi utilizada Inteligência Artificial
As obrigações de transparência não significam que todos os conteúdos apoiados por IA precisem da mesma etiqueta. É necessário considerar o tipo de sistema, o conteúdo produzido e a possibilidade de uma pessoa ser induzida em erro.
Chatbots e interação direta
Quando uma pessoa interage diretamente com um sistema de IA, deve ser informada dessa realidade, salvo quando tal seja evidente para alguém razoavelmente informado e atento.
Uma apresentação simples pode ser suficiente:
“Olá, sou o assistente virtual da [Empresa] e utilizo inteligência artificial para responder às suas questões.”
A informação deve surgir na primeira interação.
Imagens, áudio e vídeo realistas
Quando uma empresa publica nas redes sociais um conteúdo artificial ou manipulado que possa ser confundido com uma representação autêntica — como um vídeo realista de uma pessoa a dizer algo que nunca disse — pode existir a obrigação de o identificar de forma clara.
Os fornecedores de sistemas geradores têm também obrigações técnicas de marcação e deteção dos conteúdos. Quem utiliza e publica deve preocupar-se com a identificação visível exigida pelo contexto.
Textos sobre matérias de interesse público
Podem existir obrigações de divulgação quando um texto gerado ou manipulado por IA é publicado para informar o público sobre matérias de interesse público. O regulamento prevê uma exceção quando existe revisão humana ou controlo editorial e uma pessoa ou entidade assume responsabilidade editorial pelo conteúdo.
Isto reforça uma boa prática: os conteúdos publicados em nome da empresa devem ter sempre um responsável humano claramente identificado no processo interno.
O que devem fazer Empresas que utilizam ERP com IA
Um ERP pode utilizar inteligência artificial para extrair dados de faturas, classificar documentos, prever vendas ou necessidades de stock, detetar anomalias, recomendar ações ou permitir consultas através de um assistente conversacional.
O simples facto de o ERP incluir inteligência artificial não torna o sistema automaticamente de alto risco. A classificação depende da finalidade da funcionalidade, dos dados tratados e do impacto que os resultados podem ter nas pessoas.
Quando utiliza uma funcionalidade de IA disponibilizada pelo fornecedor, dentro da finalidade e das instruções previstas, a empresa deve controlar a forma como o sistema é utilizado, sem assumir automaticamente as obrigações atribuídas ao respetivo fornecedor.
Identificar as funcionalidades de IA que estão ativas
A avaliação deve ser feita por funcionalidade e não de forma genérica sobre todo o ERP. Algumas capacidades de IA podem ser ativadas através de módulos, configurações ou atualizações do fornecedor.
Para cada funcionalidade, a empresa deve registar:
- a finalidade da utilização;
- os utilizadores com acesso;
- os dados introduzidos ou consultados;
- os resultados produzidos;
- a existência de ações automáticas;
- a pessoa responsável pela validação;
- o possível impacto de um erro.
Uma previsão de stock e uma funcionalidade utilizada para avaliar trabalhadores podem estar integradas no mesmo ERP, mas não apresentam o mesmo nível de risco.
Confirmar se a funcionalidade influencia decisões sobre pessoas
Funcionalidades de previsão de vendas, apoio à tesouraria, leitura de documentos ou deteção de desvios são, em regra, instrumentos de apoio operacional. Devem ter dados de qualidade, acessos controlados e revisão humana, mas não são classificadas como sistemas de alto risco apenas por estarem integradas num ERP.
A análise deve ser reforçada quando a IA é utilizada para:
- analisar, filtrar ou avaliar candidatos;
- avaliar o desempenho ou comportamento de trabalhadores;
- atribuir tarefas com base no comportamento ou em características pessoais;
- apoiar decisões de promoção ou cessação de contratos;
- avaliar a solvabilidade de pessoas singulares ou estabelecer uma pontuação de crédito.
O Anexo III do AI Act inclui utilizações relacionadas com recrutamento, gestão de trabalhadores e avaliação da solvabilidade de pessoas singulares entre as situações que podem ser classificadas como de alto risco. AI Act Service Desk
Antes de ativar estas funcionalidades, a empresa deve obter uma avaliação jurídica, laboral, tecnológica e de proteção de dados adequada ao caso concreto. Se um sistema de alto risco for utilizado no local de trabalho, o artigo 26.º prevê também a informação prévia dos trabalhadores afetados e dos seus representantes. AI Act Service Desk
Aplicar controlos práticos
Antes de disponibilizar uma funcionalidade de IA no ERP, a empresa deve:
- pedir ao fornecedor informação sobre a finalidade e as limitações;
- incluir a funcionalidade no inventário interno de IA;
- impedir a execução automática de ações sensíveis sem autorização;
- formar os utilizadores;
- acompanhar erros e resultados inesperados;
- rever a utilização após atualizações relevantes ou alterações do processo.
Quer perceber como estas orientações se aplicam aos sistemas de gestão utilizados pelas PME? Consulte o artigo [Inteligência artificial nos ERP: funcionalidades e recomendações dos fabricantes], com contributos da ARTSOFT, Cegid PHC e Sage.
Utilizar inteligência artificial com controlo e confiança
O AI Act transforma a utilização empresarial da inteligência artificial numa questão de gestão, e não apenas de tecnologia. Uma PME não precisa de começar por estruturas pesadas, mas já deve conseguir responder a perguntas básicas: que IA utiliza, para que finalidade, com que dados, sob responsabilidade de quem e com que impacto nas pessoas.
As empresas que organizarem agora esta utilização estarão mais preparadas para cumprir as regras, avaliar novas ferramentas e retirar valor da inteligência artificial sem perder controlo sobre os seus dados, processos e decisões.
Perguntas frequentes sobre o AI Act
O AI Act substitui o RGPD?
Não. O AI Act e o RGPD coexistem. O AI Act regula riscos relacionados com sistemas de inteligência artificial. O RGPD continua a regular o tratamento de dados pessoais.
Uma utilização pode cumprir as regras de transparência do AI Act e, ainda assim, violar o RGPD por falta de fundamento legal, excesso de dados, conservação desadequada ou ausência de informação aos titulares.
Também devem ser considerados os direitos de autor, os segredos comerciais, a legislação laboral, as regras de proteção do consumidor e as obrigações específicas do setor.
Quais são as multas previstas no AI Act?
Para as PME, aplica-se como limite o menor valor entre o montante fixo e a percentagem correspondente. Estes números são máximos, não valores automáticos. Na decisão são considerados fatores como a gravidade, a duração, os danos, a dimensão da empresa, a intenção ou negligência, as medidas implementadas e a cooperação com as autoridades.
O artigo 99.º do AI Act prevê limites máximos diferentes consoante a infração:
- até 35 milhões de euros ou 7% do volume de negócios mundial anual por incumprimento de práticas proibidas;
- até 15 milhões de euros ou 3% do volume de negócios mundial anual por incumprimento de determinadas obrigações aplicáveis aos operadores, incluindo certas regras de transparência;
- até 7,5 milhões de euros ou 1% do volume de negócios mundial anual pelo fornecimento de informação incorreta, incompleta ou enganosa às autoridades ou organismos competentes.
O objetivo da empresa não deve ser apenas evitar uma coima. Uma utilização sem controlo também pode provocar divulgação de informação confidencial, decisões injustas, danos de reputação e perda de confiança de clientes e trabalhadores.
Uma empresa que usa ChatGPT ou outro assistente de IA está abrangida?
Em contexto profissional, a empresa pode ser considerada responsável pela utilização do sistema. Isso não significa que precise de certificar a ferramenta, mas deve conhecer a finalidade, proteger os dados, capacitar os utilizadores e garantir revisão humana adequada.
Todos os conteúdos criados com IA têm de ser identificados?
Não. As obrigações dependem do tipo de conteúdo e do risco de induzir o público em erro. Chatbots, deepfakes e determinados conteúdos sintéticos ou textos sobre matérias de interesse público merecem atenção especial. A existência de revisão humana e responsabilidade editorial também pode ser relevante.
A formação em IA tem de ser certificada?
O AI Act não estabelece uma certificação, duração ou programa obrigatório. A empresa deve adotar medidas de literacia proporcionais às ferramentas, às funções, aos conhecimentos das pessoas e aos riscos envolvidos, conseguindo demonstrar o que fez.
A formação em IA é obrigatória para todas as empresas?
O artigo 4.º do AI Act não determina que todas as empresas comprem uma formação certificada. Estabelece que os fornecedores e responsáveis pela utilização devem tomar medidas para assegurar um nível suficiente de literacia em IA das pessoas que operam ou utilizam estes sistemas em seu nome.
Na prática, uma empresa que utiliza IA deve avaliar quem precisa de formação e que conhecimentos são adequados. A medida pode combinar sessões internas, orientações escritas, formação externa e acompanhamento por função.
O essencial é que os colaboradores compreendam:
- para que podem utilizar a ferramenta;
- que informação não devem introduzir;
- quais são as limitações e os erros possíveis;
- quando devem usar a revisão humana;
- como comunicar um problema;
- quando é necessário informar clientes ou utilizadores.
Também não é obrigatório criar o cargo de AI Officer. A empresa deve, contudo, atribuir responsabilidades claras a pessoas com capacidade para acompanhar as utilizações, atualizar regras e envolver especialistas quando necessário.
Uma PME tem as mesmas obrigações que uma grande empresa?
O nível de risco e o papel desempenhado são mais importantes do que a dimensão. Uma PME que desenvolve ou utiliza um sistema de alto risco pode ter obrigações relevantes. Ainda assim, o regulamento prevê proporcionalidade, medidas de apoio e um tratamento específico das PME, incluindo na aplicação de coimas.